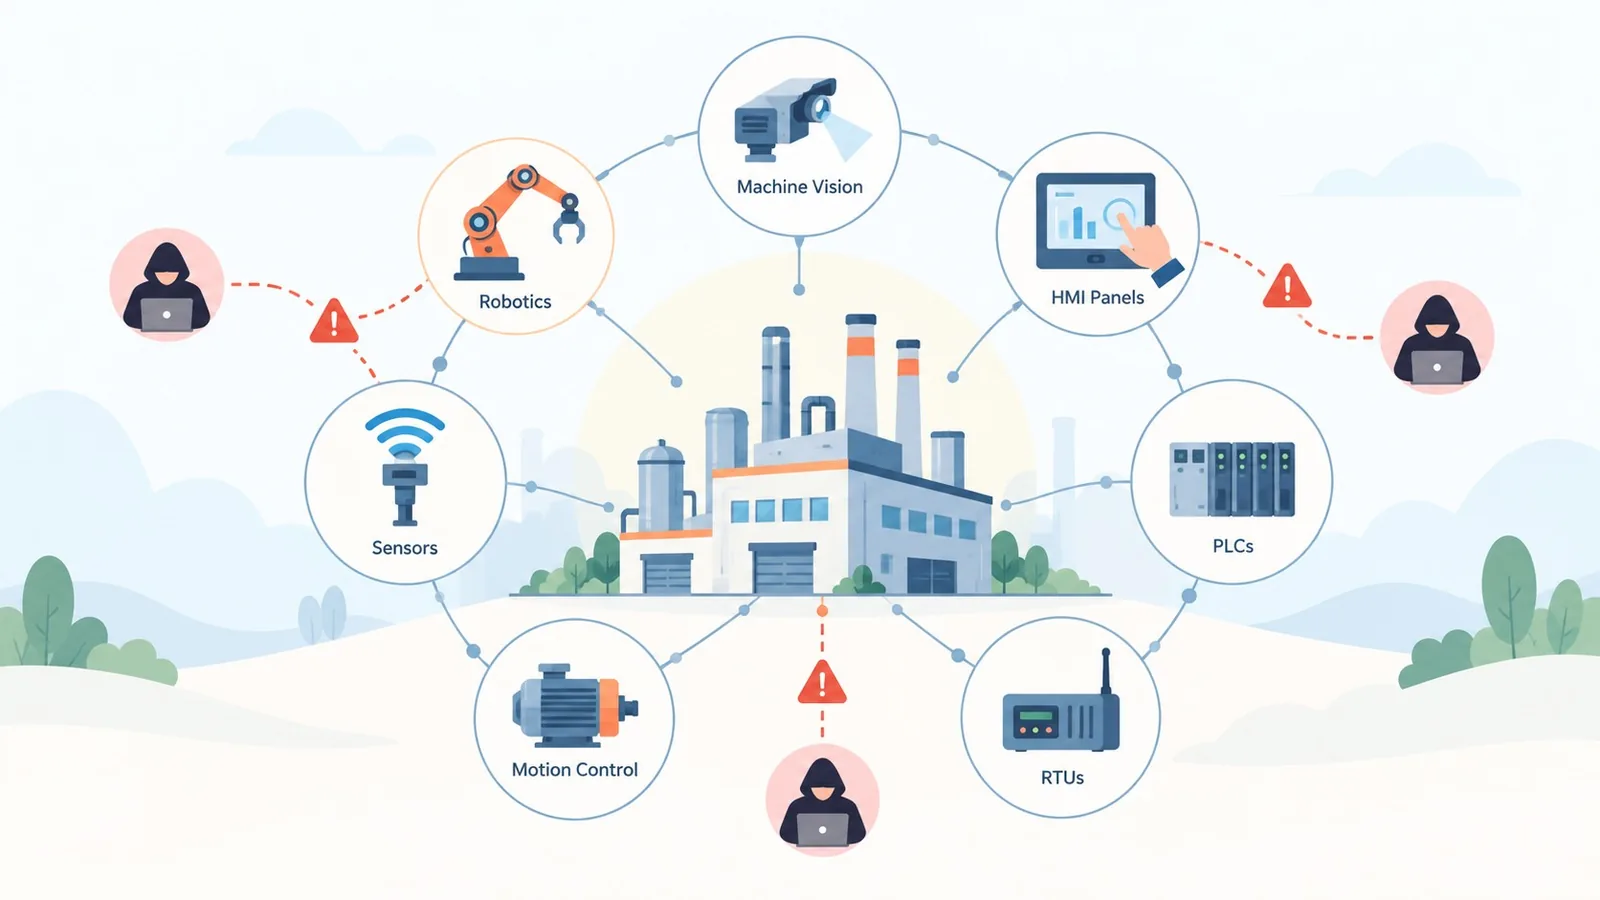
Pendant des décennies, les réseaux industriels (OT) étaient isolés du monde extérieur : pas d'Internet, pas de connexion bureautique, une sécurité « par l'obscurité ». Ce temps est révolu. Avec l'Industrie 4.0, l'accès distant et la convergence IT/OT, ces réseaux sont désormais exposés — et rarement préparés à l'être.
OT et IT : deux mondes, deux priorités
L'IT (bureautique, serveurs) privilégie la confidentialité des données. L'OT (automates, variateurs, supervision) privilégie la disponibilité et la sûreté : une ligne doit tourner, en continu, sans risque pour les personnes. Appliquer des recettes IT à l'OT sans précaution peut faire plus de mal que de bien — d'où le besoin d'une approche spécifique.
Pourquoi les réseaux OT sont devenus vulnérables
- La convergence IT/OT : les données de production remontent vers l'ERP et le cloud, ouvrant des passerelles entre les deux mondes.
- L'accès distant : maintenance à distance des machines, parfois via des connexions mal maîtrisées.
- Des équipements anciens : automates et systèmes installés il y a 10 ou 20 ans, sans correctifs de sécurité.
- Des protocoles sans sécurité native : PROFIBUS, PROFINET et bien des protocoles Ethernet industriels ont été conçus pour la performance, pas pour l'authentification ou le chiffrement.
En OT, une attaque ne vole pas seulement des données : elle peut arrêter une usine, voire mettre en danger des personnes.
Ce qu'un incident OT peut coûter
Un arrêt de production non planifié se chiffre vite en dizaines de milliers de dirhams par heure. À cela s'ajoutent les risques pour la sécurité des personnes et des installations, la perte de qualité, et une remise en route longue. Le coût d'un audit préventif est sans commune mesure avec celui d'un incident.
Les bonnes pratiques de sécurité OT
- Segmenter IT et OT : séparer physiquement et logiquement les réseaux, avec une zone démilitarisée (DMZ) industrielle.
- Appliquer le modèle zones & conduits de la norme IEC 62443 : cloisonner le réseau en zones de confiance.
- Maîtriser les accès distants : VPN, authentification forte, journalisation.
- Durcir les équipements : désactiver les services inutiles, changer les mots de passe par défaut.
- Superviser et documenter : connaître son réseau, détecter les anomalies, tenir la cartographie à jour.
Par où commencer ? Par un état des lieux
On ne sécurise bien que ce que l'on connaît. La première étape est un audit : cartographier le réseau, mesurer son état physique, analyser le trafic et identifier les failles de segmentation. Notre service d'audit des réseaux OT couvre PROFIBUS, PROFINET et Ethernet industriel — de la mesure physique à la cybersécurité.
Pour aller plus loin sur le choix des protocoles, lisez aussi notre article PROFINET ou PROFIBUS. Et si vos réseaux montrent des signes de faiblesse — arrêts inexpliqués, équipements instables — un audit est le bon point de départ.